Uygulamanın güvenlik kontrolleri
Otel bazlı erişim, çağrı doğrulaması, ödeme kontrolü ve harici bağlantılardaki teknik sınırlar.
Son içerik incelemesi:
Güvenlik omurgası
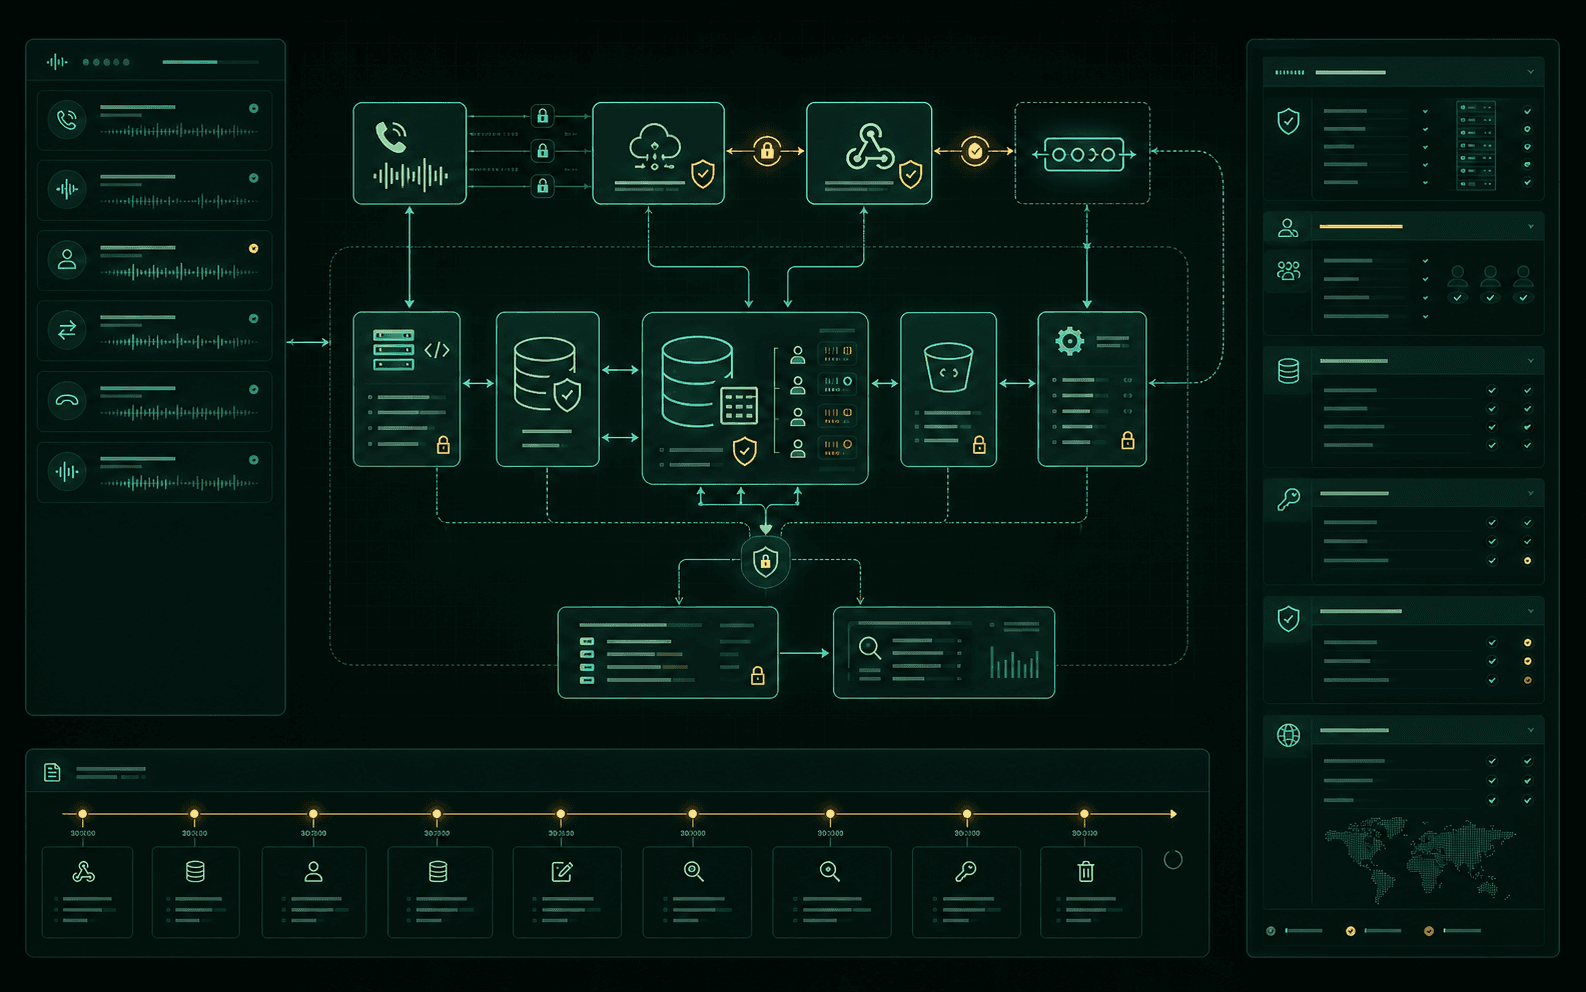
Gelen çağrılar kaynağında doğrulanır, telefon numarası üzerinden ilgili otele bağlanır ve tekrar eden olaylar tekilleştirilir. Kullanıcı erişimi otel üyeliği, rol ve işlem yetkisine göre sınırlandırılır.
Otel ve kullanıcı sınırları
Otel üyeliği, görev izinleri ve veritabanı satır erişim kuralları birlikte kullanılır. Platform yöneticilerinde iki aşamalı doğrulama zorunludur; otel kullanıcıları ayrıca etkinleştirebilir. Rezervasyon, finans, entegrasyon ve asistan ayarları farklı yetkilerdir. Bu kontroller canlı ortamın doğru yapılandırılmasıyla tamamlanır.
Çağrı ve işlem doğrulaması
Vapi bildirimleri otel hesabına özgü sırla doğrulanır; otel, aktif telefon eşleşmesinden seçilir. Misafirin söylediği otel kimliğine güvenilmez. Yerel rezervasyon okuma ve iptalinde kayıtlı telefon, arayan numarası ve rezervasyon kodu kontrol edilir. Tekrar gönderilen olaylarda işlem anahtarları kullanılır.
Harici PMS güvenlik sınırı
Harici sistem ana kaynak olduğunda bağlantı kesilmesi yerel stokla satışa dönüşmez. Aynı tesiste ikinci ana PMS ve açık yerel ödeme varken geçiş engellenir. Canlı tekliflerde tesis, çağrı, tarih, süre ve rezervasyon adresi doğrulanır. Bu korumalar ilgili veritabanı migration’larının uygulanmasını gerektirir.
Sırlar ve dış bağlantılar
Entegrasyon anahtarları AES-256-GCM ile şifrelenir; çözme anahtarı sunucu ortamında tutulur. Özel adapter çağrıları HTTPS, izinli hedef, imza, boyut sınırı ve zaman aşımı kontrollerinden geçer. Bu ifade bütün veritabanı, yedek veya sağlayıcı depolamasının aynı yöntemle şifrelendiği anlamına gelmez.
Ödeme ve denetim izi
Kart verisi sağlayıcının ödeme sayfasında girilir. Ödeme bildiriminin imzası ve tutarı doğrulanmadan rezervasyon başarılı sayılmaz. Önemli yönetim işlemleri denetim kayıtlarına alınır; erişim ve saklama politikaları bu kayıtlar için de geçerlidir. Bildirim kuyruğu yeniden deneme ve hata incelemesi sağlar.
İşletim ve doğrulama sınırları
Yedekleme, geri yükleme testi, erişim incelemesi, alan adı/TLS, izleme ve sağlayıcı yetkileri işletim planında tamamlanmalıdır. Kaynak kodda kontrol bulunması üretim ortamında çalıştığının tek başına kanıtı değildir. Bu doküman ISO 27001, SOC 2, PCI DSS sertifikası veya bağımsız sızma testi raporu sunmaz.
Güvenlik kontrol noktaları
Çağrı olayı işleme
Denetlenebilir akışGüvenlik dokümanı uygulama tasarımına bağlıdır
Bu yapı, satış görüşmesindeki güven iddiasını denetlenebilir ürün davranışlarıyla destekler.